FileMaker Server sotto attacco. E tu hai ancora la porta aperta?
Aggiornato al 28 ottobre 2026. Questo articolo sarà aggiornato dopo la sessione tecnica Claris del 29 ottobre.
Ci sono due modi per scoprire che il tuo FileMaker Server è esposto su Internet.
Il primo è controllare.
Il secondo è aspettare che lo faccia qualcun altro.
Pare che in questi giorni ci sia parecchia gente interessata alla seconda opzione.
FileMaker Server sotto attacco: cosa sta succedendo
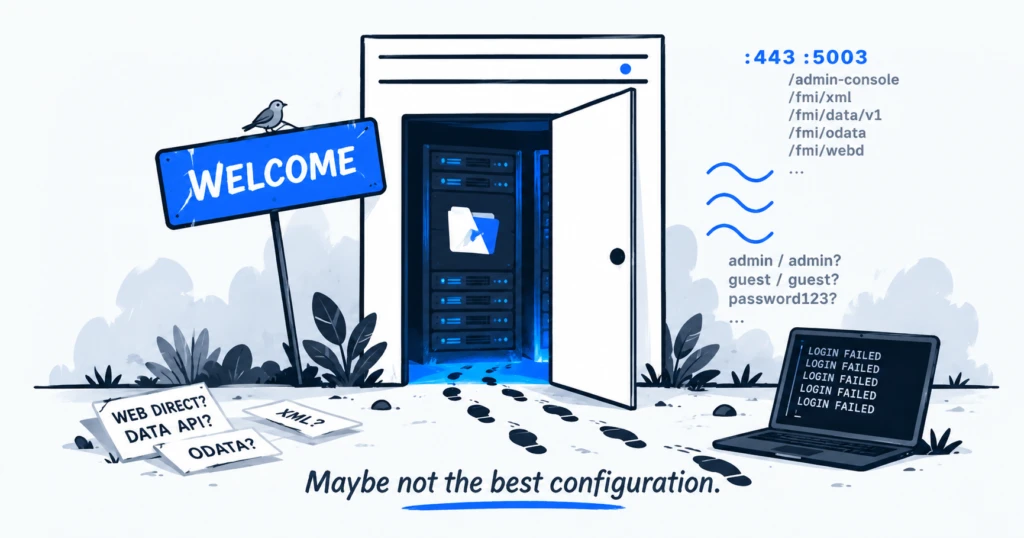
Claris ha scritto ai propri clienti per segnalare attacchi in corso contro installazioni FileMaker Server raggiungibili da Internet. La stessa segnalazione è arrivata da Soliant Consulting, che di server FileMaker ne gestisce parecchi. La tecnica è il password spraying e gli obiettivi sono i punti di ingresso che un FileMaker Server pubblica normalmente: Admin Console, Data API, OData, WebDirect e XML API.
Facciamo subito chiarezza su una cosa, perché in questi giorni la leggerai scritta male in giro: da quanto comunicato finora, non si parla di una falla di FileMaker Server che permetta di entrare senza credenziali. Si parla di qualcuno che bussa a tutte le porte provando le chiavi più ovvie. Se una di quelle chiavi è la tua, il problema non è FileMaker. Il problema è la chiave.
E trovare tentativi falliti nei log non significa essere stati compromessi: significa essere stati trovati. Due cose diverse, da prendere sul serio tutte e due.
Claris ha organizzato una sessione Community Live giovedì 29 ottobre alle 16:00 (ora italiana) con Todd Geist e Wim Decorte, due che FileMaker Server lo conoscono dalle fondamenta. Vale la pena seguirla: dopo aggiornerò questo articolo con quello che emerge.
Password spraying, detto in maniera brutale
Il brute force classico prende un account e prova mille password. Fa rumore, e molti sistemi dopo un po’ se ne accorgono.
Il password spraying fa il contrario: prende una manciata di password ovvie (admin, 123456, Password1, il nome dell’azienda con l’anno) e le prova su tanti nomi utente e tanti server, lentamente. Pochi tentativi per account, distribuiti nel tempo: abbastanza per non dare nell’occhio, abbastanza per trovare chi ha lasciato la porta socchiusa.
Con FileMaker Server c’è un motivo in più per procedere a pochi tentativi per volta: dopo il quinto tentativo fallito il server blocca i successivi, e se si insiste blocca l’indirizzo IP per mezz’ora. Non è scarsa insistenza, è conoscenza della piattaforma: chi lo fa sa dove sta la soglia e la rispetta. Ed è proprio questo che lo rende più pericoloso.
È un lavoro automatico. Nessuno ha scelto te in particolare: uno script ha trovato un server che risponde e sta facendo il suo giro.
Perché proprio FileMaker Server?
Perché risponde. Un FileMaker Server pubblicato su Internet espone delle superfici di autenticazione: la pagina di accesso dell’Admin Console, l’autenticazione della Data API, OData, il login di WebDirect, l’XML API. Ognuna è una porta con un campanello. Lo script non deve sapere niente di FileMaker: gli basta sapere dove suonare.
Poi ci mettiamo del nostro. Le abitudini che rendono un server appetibile le conosciamo tutti, e qualcuna l’abbiamo pure praticata:
- Password deboli, o “provvisorie” da anni. In un coaching mi è scappato di dire che admin/admin è sempre meglio di admin con la password vuota. Era una battuta. Non è una strategia di sicurezza.
- Account predefiniti. L’account [Admin] che nasce con il file, mai rinominato. Da anni FileMaker Server non ospita file non protetti, ma controlla che una protezione ci sia, non che sia buona: con admin/admin il file risulta protetto e la porta resta aperta lo stesso.
- Accesso Guest attivo. Comodo per il catalogo consultabile da tutti, meno comodo quando il set di privilegi dell’ospite vede più di quello che pensi.
- Accesso completo distribuito con generosità. Il set di privilegi Accesso completo non si dà a nessuno che non debba amministrare il file. A nessuno. Soprattutto non agli account che usano la Data API o OData: sono le porte più esposte, e quelle che lo script trova per prime.
- Privilegi estesi accesi “per sicurezza”. fmrest, fmodata, fmxml, fmwebdirect attivi su set di privilegi che non li usano. Ogni privilegio esteso attivo è un modo in più per autenticarsi.
- Servizi accesi che nessuno usa più. La Data API attivata per un’integrazione dismessa da anni. WebDirect acceso per una demo.
- Nessuna restrizione di rete. Admin Console raggiungibile da qualunque indirizzo del pianeta, sulla stessa porta 443 che serve a WebDirect.
Se il tuo server è sotto la 19.6.4, sei praticamente indifeso
Lo dico senza giri di parole. Con FileMaker Server 19.6 sono arrivati alcuni strumenti che oggi consideriamo il minimo sindacale: la possibilità di limitare l’accesso all’Admin Console a indirizzi IP specifici, il filtro dell’elenco dei file attivo di default (prima di autenticarti non vedi quali file sono ospitati), la Data API che non dichiara più la versione del server a chi non si è autenticato. Prima della 19.6 tutto questo non c’era.
Ma il problema non sono solo gli strumenti che mancano. Le versioni precedenti hanno una falla grave: permette di collegarsi con FileMaker Pro e accedere ai database ospitati senza conoscere né i file né gli utenti, e senza lasciare traccia nei log. È corretta dalla 19.6.4 (e dalla 20.3.2 per la linea 20). Ne ho parlato nel dettaglio in Utilizzi un FileMaker Server precedente alla versione 19.6? I tuoi dati sono a rischio. Se il tuo server è lì, non c’è configurazione che tenga: il primo intervento è pianificare l’aggiornamento.
Come capire se stanno tentando di entrare
La prima cosa da fare non è cambiare configurazione. È guardare.
FileMaker Server registra gli eventi nei suoi file di log, nella cartella Logs dell’installazione:
- macOS:
/Library/FileMaker Server/Logs/ - Windows:
C:\Program Files\FileMaker\FileMaker Server\Logs\ - Linux:
/opt/FileMaker/FileMaker Server/Logs/
Una parte la consulti anche dall’Admin Console, nel visualizzatore dei log.
Cosa guardare:
- Event.log: cerca i messaggi di autenticazione non riuscita (“authentication failed”). Pochi errori sparsi sono la vita normale di un server: utenti che sbagliano password ce ne sono sempre. Decine o centinaia di tentativi, su account diversi, da indirizzi che non conosci, in orari in cui in azienda non c’è nessuno: quello è un pattern.
- Access.log: chi si connette, da dove, con quale client.
- I log dei singoli servizi, se li usi: Data API e OData hanno i loro file (fmdapi.log, fmodata.log), WebDirect e il motore di pubblicazione web scrivono nei propri.
Le cose che fanno alzare il sopracciglio: nomi utente che da te non esistono (admin, administrator, test, root), tentativi in sequenza ravvicinata, lo stesso indirizzo che prova su più servizi, un accesso riuscito a un orario strano subito dopo una serie di fallimenti.
Nomi dei file, formato dei messaggi e livello di dettaglio cambiano con la versione di FileMaker Server e con la configurazione dei log. Se un file non c’è, non è detto che manchi qualcosa: magari quel servizio non è attivo. Verifica sulla tua versione prima di trarre conclusioni.
E se trovi un accesso riuscito che non sai spiegare, quella non è più una verifica di configurazione: è un possibile incidente. Non cancellare niente, conserva i log, isola il server e fatti aiutare.
Proteggere FileMaker Server: cosa fare subito
Non tutto ha la stessa urgenza. Io la metterei così.
Oggi
- Verifica il backup. Davvero. Prima di toccare qualsiasi cosa. Un backup che vive sulla stessa macchina, o su un disco sempre collegato, in caso di ransomware fa la stessa fine dei dati originali. Ti serve almeno una copia isolata dalla rete di produzione, e ti serve sapere che si ripristina. Io sui backup sono notoriamente paranoico. E vale sempre la regola d’oro: niente software di backup di terze parti sui file aperti in hosting. Si usano i backup pianificati di FileMaker Server e si copia quello che producono.
- Guarda i log, come sopra.
- Cambia le credenziali dell’Admin Console, nome utente compreso se è ancora “admin”. Password lunga, unica, non riciclata da altri servizi.
- Controlla gli account dei file ospitati: password vuote o banali, [Admin] predefinito, ospite attivo, auto-login. Chi ha l’Accesso completo, e perché.
- Controlla la versione di FileMaker Server. Le ultime disponibili oggi sono la 26.0.3 per FileMaker Server 2026, la 22.0.7 per il 2025 e la 21.1.8 per il 2024. Se sei sotto la 19.6.4, rileggi il paragrafo qui sopra.
Questa settimana
- Spegni quello che non usi. Data API, OData, XML e WebDirect si attivano e disattivano singolarmente dall’Admin Console, nella sezione Connettori. Se non sai se un servizio è usato, non spegnerlo alla cieca: guarda i suoi log e chiedi in giro (vedi più sotto, le integrazioni).
- Togli i privilegi estesi superflui. fmrest solo sull’account delle API, fmwebdirect solo su chi usa WebDirect, e così via. Un account dedicato per ogni integrazione, con il minimo indispensabile.
- Limita l’Admin Console agli indirizzi IP dell’ufficio o della VPN, dall’Admin Console stessa o sul firewall. L’amministrazione da remoto passa da una VPN, non dall’Internet aperto. E prima di applicare la restrizione, assicurati di avere un accesso di riserva.
- Verifica che l’elenco dei file sia filtrato per chi non è autenticato. Non è una protezione, ma non c’è motivo di regalare la lista dei tuoi file a chiunque.
Da pianificare
- Rivedi le regole del firewall: quali porte sono aperte, verso chi, e perché. La 5003 per FileMaker Pro e Go, la 443 per tutto il resto. Ogni volta che vedo Windows Firewall mi vengono i nervi, ma è lì che si decide chi può suonare il campanello.
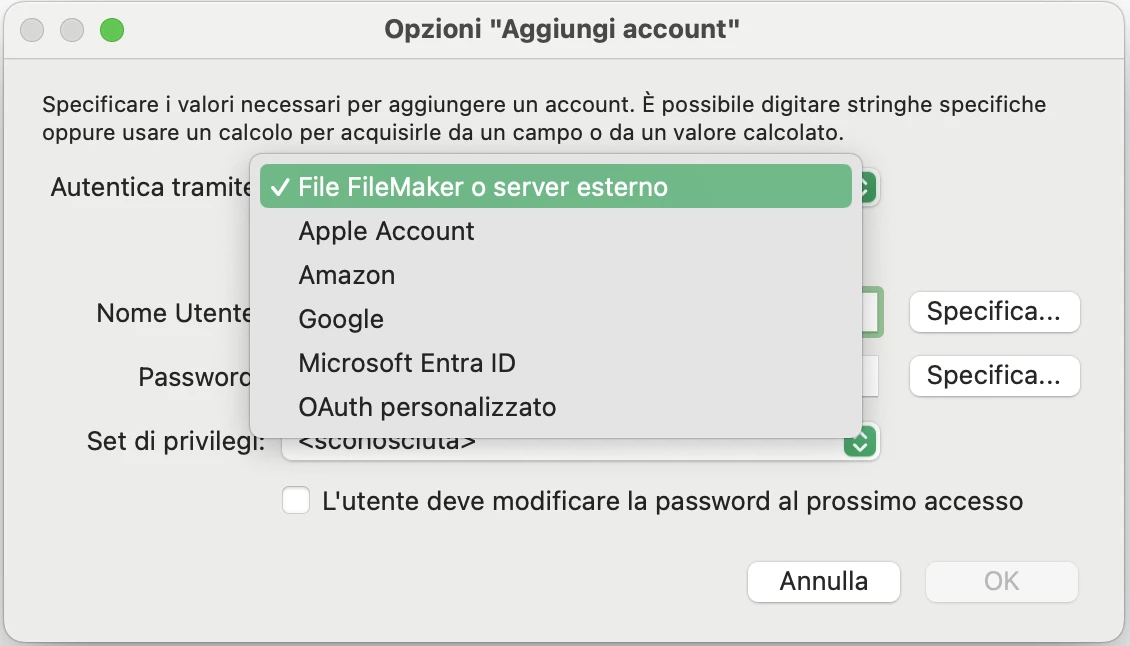
- Autenticazione esterna (OAuth, Single Sign-on) dove ha senso: password gestite da un provider di identità, con l’autenticazione a più fattori che gli account interni di FileMaker da soli non ti danno.
- Encryption at Rest sui file: non ferma chi bussa, ma rende inutile un file copiato o rubato.
- Una protezione davanti agli endpoint pubblici (reverse proxy, WAF, limitazione delle richieste) se Data API o WebDirect devono restare raggiungibili da utenti o sistemi esterni.
Il problema delle integrazioni (ovvero: perché non puoi “chiudere tutto”)
Ecco il punto in cui la risposta da manuale si scontra con la realtà.
La risposta da manuale è: chiudi la 443 verso l’esterno e il problema sparisce. Vero. Spariscono anche WebDirect per chi lavora fuori sede, la Data API che riceve gli ordini dal sito, OData che alimenta i report del controllo di gestione, il webhook del gateway di pagamento. Il lunedì mattina, mezza azienda ferma e il telefono che suona.
Il fatto è che la 443 di un FileMaker Server non è una porta: è un condominio. Ci abitano l’Admin Console, WebDirect, la Data API, OData, l’XML API. Chiudere il portone vuol dire lasciare fuori tutti gli inquilini.
Quindi la domanda giusta non è “cosa chiudo?” ma “chi ha davvero bisogno di entrare, e da dove?”. Qualche esempio del ragionamento:
- L’Admin Console non ha nessun bisogno di essere raggiungibile da Internet: restringila agli IP dell’ufficio o alla VPN.
- Se la Data API serve solo al tuo sito, può accettare richieste solo dall’indirizzo del server web.
- Se WebDirect lo usano dieci persone, forse la VPN è meno scomoda di quanto pensi.
- Se OData lo usa un solo strumento interno, non c’è motivo che sia visibile dall’esterno.
Ognuna di queste scelte ha un costo: in comodità, in configurazione, a volte in licenze o in hardware. La coperta è corta, come sempre. Ma va tirata sapendo dove si scopre.
E c’è una cosa che quasi nessuno ha: un elenco aggiornato di cosa parla con il server. Server installati anni fa, integrazioni aggiunte una alla volta, consulenti che sono passati e se ne sono andati. Se non sai cosa dipende da cosa, ogni porta che chiudi è un esperimento in produzione. E in produzione non si sperimenta. Lo fanno tutti, ma non si fa.
PHP: un secondo problema, da non mescolare col primo
In parallelo, e senza alcun legame con gli attacchi a FileMaker Server, il 21 ottobre il progetto PHP ha rilasciato le correzioni per due vulnerabilità critiche, CVE-2026-109618 e CVE-2026-109619 (CVSS 9.2): esecuzione di codice da remoto, in alcune configurazioni con una sola richiesta e senza autenticazione. Il 23 ottobre se n’è aggiunta una terza, CVE-2026-115560, che secondo il team PHP riguarda solo configurazioni insolite. CERT-EU ne ha fatto il bollettino 2026-018 e, secondo i ricercatori, i tentativi di sfruttamento sono già in corso.
Le versioni corrette sono PHP 8.5.12, 8.4.27, 8.3.36 e 8.2.35. Dalla 8.1 in giù non ci sono aggiornamenti ufficiali.
Cosa c’entra con FileMaker? Dipende da cosa c’è intorno al tuo server.
- Claris non installa più PHP con FileMaker Server, ma dopo anni di aggiornamenti può essere rimasto lì, magari a servire una vecchia soluzione Custom Web Publishing in PHP che nessuno ricorda più.
- Il sito WordPress che legge e scrive su FileMaker tramite Data API gira su PHP.
- Webhook, portali clienti, piccoli script che fanno da ponte: spesso PHP, spesso installati “provvisoriamente” sulla stessa macchina del server.
Qui il rischio non è che qualcuno indovini una password: è che esegua codice sulla macchina che ospita PHP. E se quella macchina è la stessa di FileMaker Server, o ha le credenziali della Data API scritte in un file di configurazione, il passo successivo è breve.
Cosa fare: verifica se PHP è installato sulle macchine della tua infrastruttura FileMaker e in che versione (php -v), aggiornalo e riavvia i processi PHP, perché il codice vulnerabile resta in memoria finché non ripartono. Se non puoi aggiornare subito, isola quella macchina da Internet: le mitigazioni temporanee indicate da CERT-EU riducono il rischio, non lo eliminano.
Questo non vuol dire che ogni FileMaker Server sia vulnerabile all’esecuzione di codice da remoto. Vuol dire che vale la pena controllare.
La sicurezza non è un aggiornamento
Arrivati qui, la tentazione è fare due cose (cambio la password, aggiorno) e chiudere la pratica. Falle, ma sappi che non basta.
La sicurezza di un FileMaker Server è configurazione, architettura, manutenzione e controllo. Configurazione: cosa è attivo e chi può entrare. Architettura: cosa è esposto e perché. Manutenzione: aggiornamenti, backup verificati, account che spariscono quando le persone se ne vanno. Controllo: qualcuno che i log li guarda ogni tanto, anche quando non c’è una notizia a ricordarglielo.
Tutti i discorsi che faccio sul metodo, alla fine, sono discorsi sulla manutenzione. Questo non fa eccezione.
La checklist: gratuita per gli utenti registrati
Per non lasciarti con un elenco di buoni propositi ho preparato FileMaker Server Security Check: diciassette controlli in ordine di priorità, ognuno con cosa verificare, dove, come leggere il risultato e cosa fare. Si stampa, si compila, si spunta. Non serve essere esperti di sicurezza informatica: servono un’ora e l’accesso al server.
Gratis per gli utenti registrati
FileMaker Server Security Check
La checklist per capire quanto è esposto il tuo server. PDF da stampare · 17 controlli · stato, responsabile e note per ognuno.
Se vuoi andare più a fondo
Alcuni corsi FMGuru che parlano esattamente di questo:
Sessioni individuali · a pagamento
FMGuru Coaching
Vuoi ragionare sul tuo caso con me? Il tuo server, le tue domande, una sessione individuale.
Radiografia FileMaker Server: se preferisci che ci guardiamo noi
Un controllo fatto in autonomia è un ottimo punto di partenza. Ma tra verificare che una porta sia aperta e capire se puoi chiuderla senza fermare mezza azienda c’è una certa differenza.
Servizio FMGuru · a pagamento
Radiografia FileMaker Server
Facciamo noi la valutazione dei rischi del tuo server. Lo guardiamo insieme da remoto, le credenziali restano tue, e ricevi un referto con le criticità, il rischio di ciascuna e le priorità di intervento.
- Versione e aggiornamenti, esposizione su Internet, Admin Console
- Account, privilegi, servizi attivi e integrazioni
- Backup, log, componenti PHP
Non è un penetration test né una garanzia di invulnerabilità: è qualcuno che sa dove guardare e si prende la briga di farlo.
99 € + IVA · un’istanza di FileMaker Server
Scopri la RadiografiaGiulio
Fonti
- Comunicazione Claris ai clienti sugli attacchi a FileMaker Server e segnalazione di Soliant Consulting (ottobre 2026)
- CERT-EU, Security Advisory 2026-018: Critical Vulnerabilities in PHP
- Claris FileMaker Server Release Notes
- Soliant Consulting, What’s new in FileMaker Server 19.6


Responses